linux-mcp-daemon: доступ ИИ-агента к Linux-серверу через инструменты и точечный root
mcpd — сетевой MCP-сервер на Go для диагностики и управления Linux: 38 инструментов, данные из /proc и /sys, отдельный worker под каждого пользователя, root по одному инструменту с ограничением путей и аудит каждого вызова.
Перезапуск одного теста в JUnit + Gradle + GitHub Actions: пять способов и их цена
Упал один тест из 639 — что делать дальше: перезапуск джобы, ночной прогон, локальный gradlew --tests, отдельный workflow_dispatch или автоматический ретрай упавших. Разбор, где каждый вариант ломает историю запусков и ворота качества.
CI/CD на GitHub Actions для FastAPI и PostgreSQL: от линтера до деплоя по SSH
Один workflow на пять задач: Ruff и yamllint, pip-audit и Bandit, интеграционные тесты на живом PostgreSQL в Docker Compose, сборка образа в GHCR с кэшем и деплой на VPS через SSH.
Триаж уязвимостей AI-стека по дереву SSVC: пять осей и шесть исходов
Почему схема «балл CVSS → дедлайн» ломается на AI-платформе, как устроено дерево SSVC, зачем добавлять ось «есть ли применимый патч» и как разобрать восемь реальных CVE из PyTorch, vLLM, Ray и NVIDIA Container Toolkit.
Сторонний MCP-сервер получает то же доверие, что и системный промпт
Разбор архитектурных причин, почему подключение чужого MCP-сервера к ИИ-агенту открывает канал для отравления контекста: от инъекций в описании инструментов до атаки ShareLock и потери метки доверия при компрессии контекста.
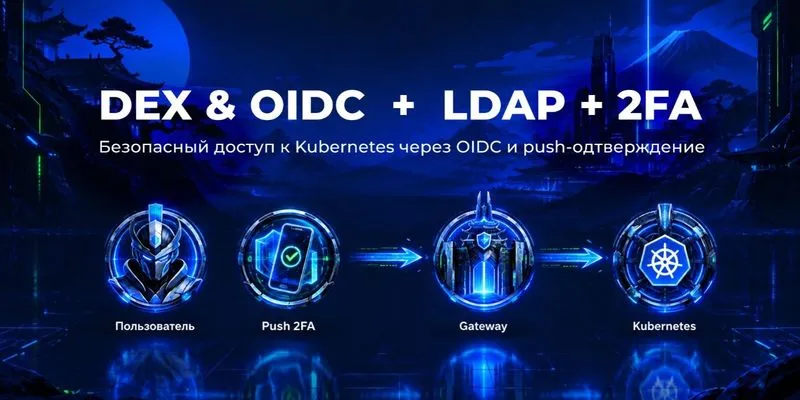
Вход в Kubernetes по OIDC и 2FA: Dex, kube-oidc-proxy и Gateway API
Как заменить раздачу root-kubeconfig на вход через каталог пользователей с двухфакторной аутентификацией: Dex, kube-oidc-proxy, HTTPRoute и три ловушки Gateway API.
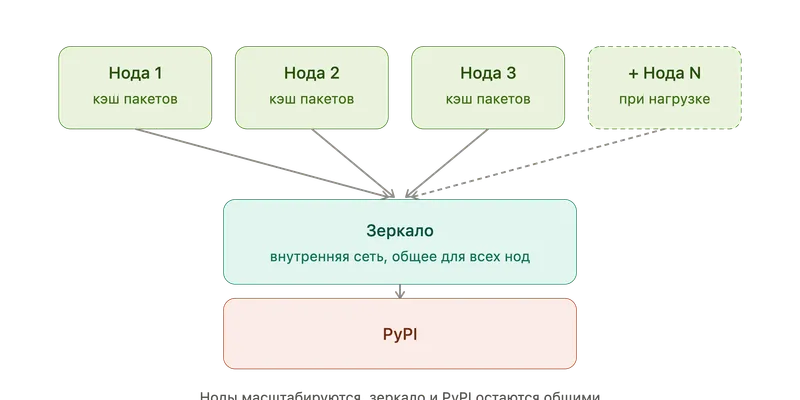
Сборка Python-проекта с 18 минут до 50 секунд: зеркало PyPI, uv и кэш на ноде
Как PaaS-облако ускорило сборку Python в 20 раз: собственное зеркало PyPI, переход с pip на uv, горячий кэш зависимостей на ноде сборки и отдельные CPU-ноды. Цифры, компромиссы и оставшиеся узкие места.
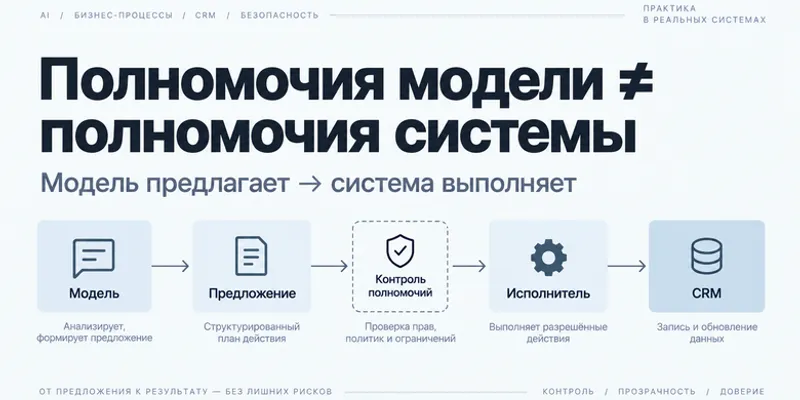
ИИ-агент без прав на запись в CRM всё равно изменил сделку
Лабораторный тест на n8n, DeepSeek и HubSpot: у модели нет credential на запись, но PATCH уходит от оркестратора. Как выглядит wrong-object сценарий и какая проверка его останавливает.
GitLab в Docker: масштабирование от одного контейнера до кластера
Как разнести PostgreSQL, Redis, Gitaly, Sidekiq и Rails из монолитного контейнера GitLab по отдельным хостам без переезда на новый кластер.
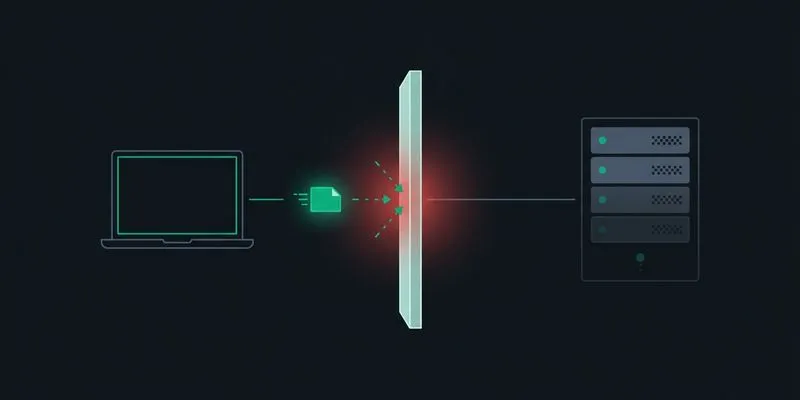
Диагностика скрытой TCP-фильтрации при живом ICMP
Методика поиска причины, когда сайт с сервером в Москве не открывается из России: серийные замеры вместо одиночного curl, контрольная группа, послойная проверка ICMP/TCP/TLS/HTTP, tcpdump на сервере и проверка IP-диапазона по реестру.
Docker без прав root: как работает Rootless-режим
Разбор Rootless-режима Docker: пользовательские и сетевые пространства имён, маппинг UID через subuid/subgid, установка через systemd и типичные проблемы при переносе в Kubernetes.
Чтение с реплик PostgreSQL: как построить безопасный маршрут
Как организовать чтение с асинхронных реплик PostgreSQL без потери отказоустойчивости: контракт read-only маршрутов, discovery через Patroni, риски синхронной реплики и мониторинг отставания.
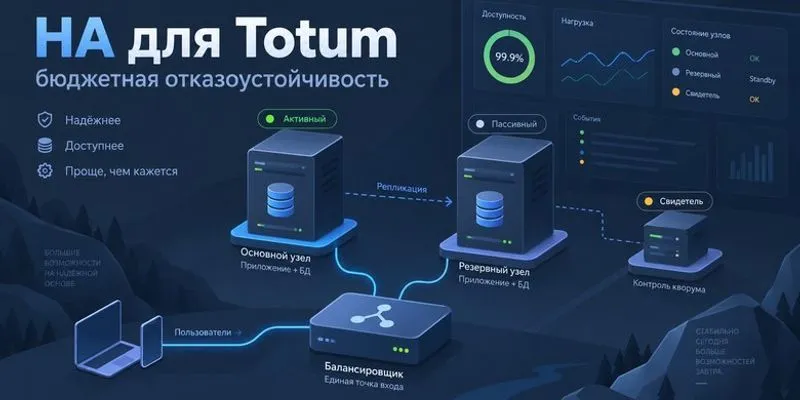
HA-инфраструктура на двух серверах с etcd witness
Как построить отказоустойчивую инфраструктуру для self-hosted приложения без покупки третьей полноценной машины: Patroni, etcd witness, fencing файлов и мониторинг PHP-FPM.

Домашняя AI-платформа на двух нодах: сеть, отказоустойчивость, GPU
Как спроектировать самостоятельно размещённую AI-платформу дома: маршрутизация трафика к разным провайдерам, деление на сервисы по зонам отказа, свой CI/CD и GPU-нода с локальными моделями.

Аудит production-сборки фронтенда: что реально уезжает в dist
Как проверять собранный фронтенд на утечки: секретные ключи, адреса staging-окружения, фича-флаги и следы отладки в JS-бандле и source map.
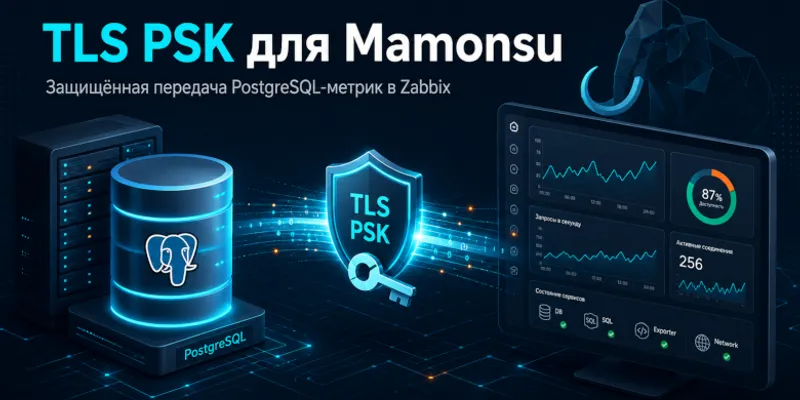
TLS PSK для мониторинга PostgreSQL: защищённый канал агента к Zabbix
Разбираем, как закрыть незашифрованный канал между агентом мониторинга и Zabbix Server без правки протокола, и почему поддержка PSK в Python 3.13 не решает проблему серверных дистрибутивов со старым Python.
Планирование VRAM для локальных LLM: пул движка и геометрия KV-кэша
Разбираем, почему онлайн-калькуляторы VRAM ошибаются на inference-движках: предварительный захват памяти под пул и геометрия KV-кэша для GQA, MLA и MoE.
ИИ в написании Ansible-плейбуков: рабочий процесс и проверки перед продом
Как использовать ИИ для генерации Ansible-плейбуков и ролей: категории инструментов, пошаговый воркфлоу, проверка идемпотентности, ansible-lint и работа с секретами через Vault.
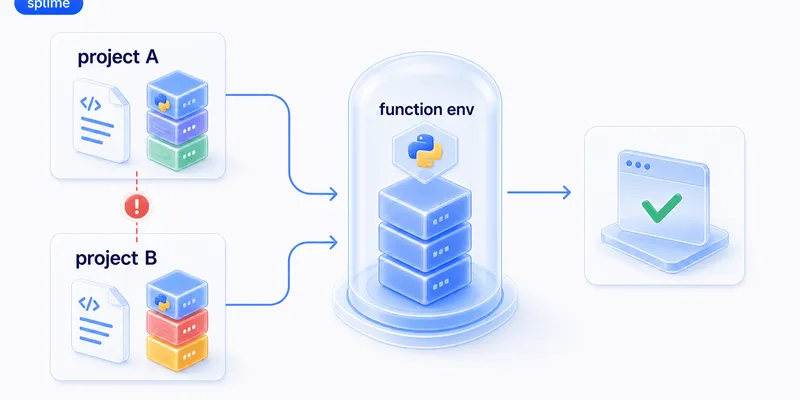
Изолированное окружение для одной Python-функции: переиспользование кода без конфликта зависимостей
Как публиковать внутреннюю Python-функцию вместе с точными версиями пакетов и вызывать её по имени: локальный демон, отдельный venv на функцию, кэш по хешу спецификации и три режима запуска.
Protestware в цепочке поставок: как идейный код попадает в сборку и как его остановить
Разбираем protestware как класс угроз для supply chain: механика известных инцидентов, триггеры активации, методы обнаружения и практические меры защиты сборки.
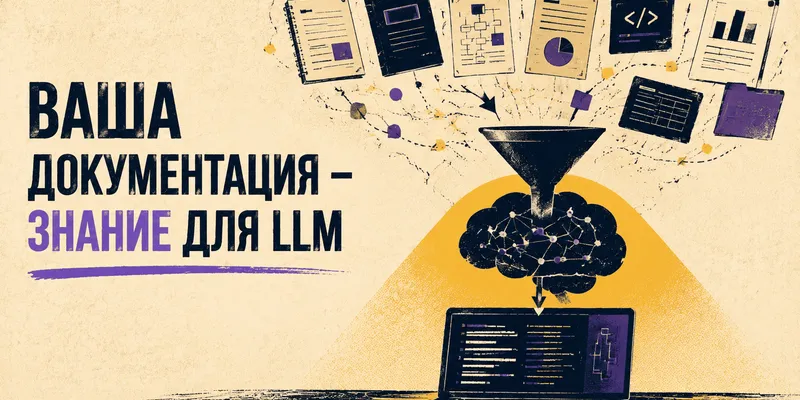
RAG на своём сервере: как языковая модель начинает понимать вашу документацию
Пошаговая сборка RAG-пайплайна для homelab: чанкинг документов, векторный индекс на ChromaDB, семантический поиск и генерация ответов с указанием источников.
LiteLLM как единый шлюз к LLM: маршруты, лимиты и блокировки
Разбор схемы с LiteLLM и CLIProxyAPI для командного доступа к моделям: как устроены маршруты подписок и API-ключей, где рвутся лимиты провайдеров и как локализовать ошибку по слоям.
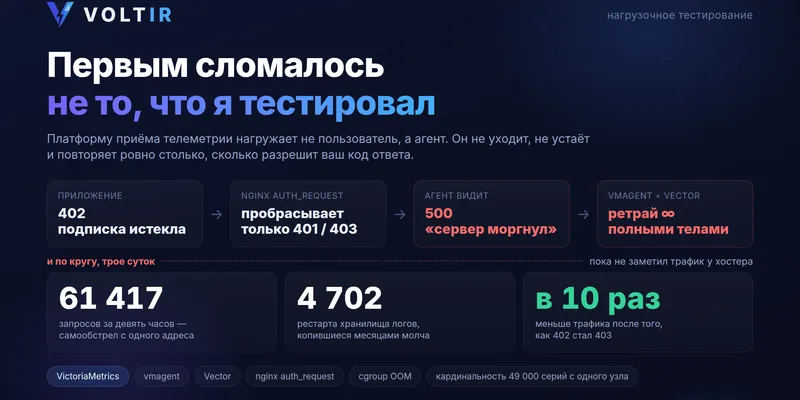
Как ломается платформа приёма телеметрии под нагрузкой ретраев
Три оси нагрузки на observability-платформу: запас памяти под cgroup-лимитом, кардинальность рядов и поведение агентов при отказе. Разбор с числами и чек-листом прогонов.
Даты и часовые пояса в Python: как правильно считать «сегодня» и «завтра»
Разбор типичных ошибок при разборе относительных дат в Python: расчёт «завтра» на границе суток, порядок перевода в UTC, хранение календарной даты отдельно от момента времени и тесты с фиксированным now.
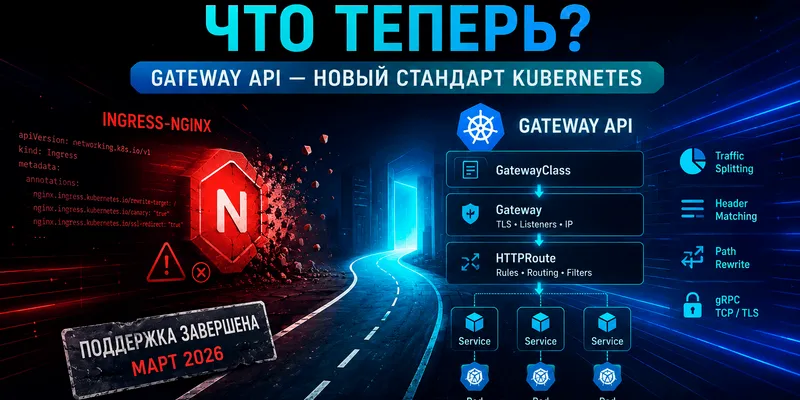
Уход ingress-nginx: перевод маршрутизации Kubernetes на Gateway API
Как спланировать переход с ingress-nginx на Gateway API: аудит аннотаций, разделение Gateway и HTTPRoute между платформой и командами, стратегия постепенной миграции без большого проекта.
Автоматическое исправление упавших деплоев через RAG-каталог на PostgreSQL
Как собрать сервис, который сопоставляет ошибку деплоя с базой типовых проблем на pgvector, запускает готовый фикс и перезапускает пайплайн без дежурного инженера.
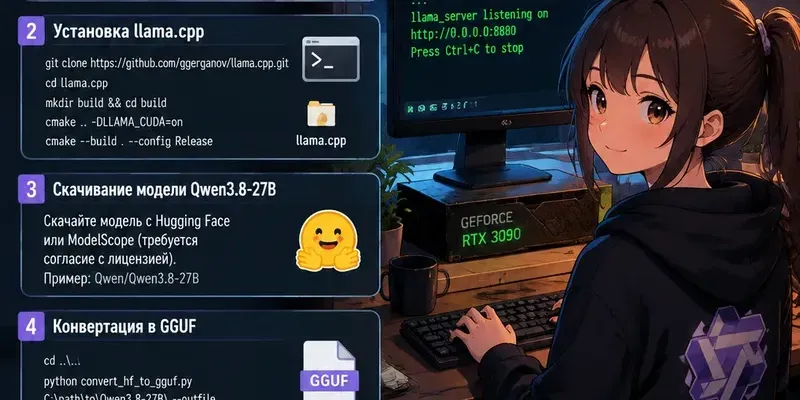
Запуск 27B-модели на одной видеокарте с 24 ГБ памяти
Полный маршрут локального инференса большой языковой модели: сборка llama.cpp под конкретную архитектуру GPU, конвертация весов в GGUF, квантование Q4_K_M и разбор параметров llama-server.